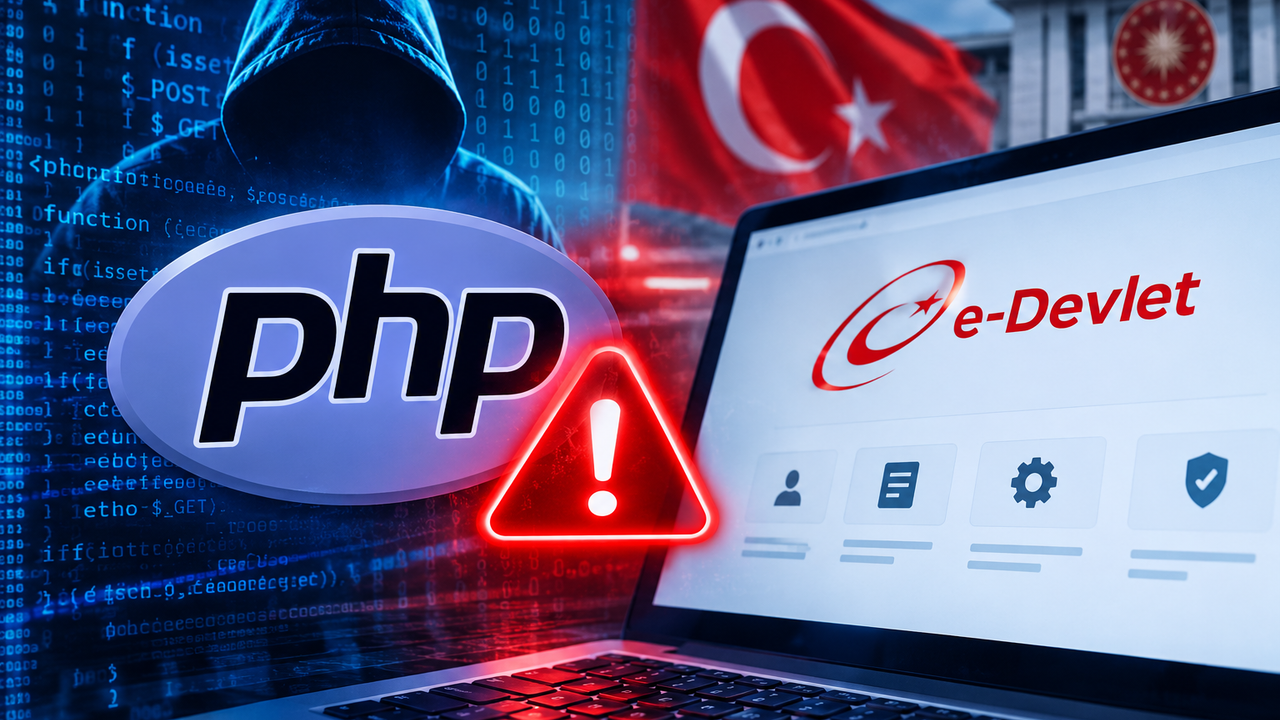
Dünya genelinde yaygın olarak kullanılan PHP yazılımında tespit edilen kritik güvenlik açıkları gündemdeki yerini korurken, Cumhurbaşkanlığı Siber Güvenlik Başkanlığı Türkiye’deki dijital hizmetlere ilişkin açıklama yaptı. Başkanlık, e-Devlet Kapısı başta olmak üzere kamu hizmetlerinin kesintisiz şekilde sunulmaya devam ettiğini bildirdi.
PHP açıklarına karşı önlemler artırıldı
İnternet siteleri ve kurumsal uygulamalarda kullanılan PHP altyapısında belirlenen iki kritik güvenlik açığının, savunmasız sistemlere yetkisiz müdahale riskini beraberinde getirdiği belirtildi. “PHP2Shell” adı verilen açıkların, belirli koşullarda kötü niyetli kişilerin kullanıcı adı veya şifreye ihtiyaç duymadan sistemlere erişmesine imkân tanıyabileceği ifade edildi.
Siber Güvenlik Başkanlığı, olası risklerin önüne geçmek amacıyla ilgili kurum ve kuruluşların bilgilendirildiğini, ülke genelinde güvenlik taramaları ve teknik takip çalışmalarının sürdürüldüğünü açıkladı.
e-Devlet hizmetleri kesintisiz sürüyor
Başkanlığın açıklamasına göre, e-Devlet Kapısı üzerinden sunulan hizmetlerde herhangi bir aksaklık yaşanmıyor. Vatandaşlar kamu kurumlarının dijital hizmetlerinden olağan şekilde yararlanmaya devam ediyor.
Yürütülen çalışmalarla kamu sistemlerinin güvenliğinin güçlendirilmesi ve dijital hizmetlerin kesintisiz devam etmesinin amaçlandığı belirtildi. Kurum ve kuruluşların güvenlik açıklarına karşı gerekli teknik önlemleri alması ve sistemlerini güncel tutması önem taşıyor.